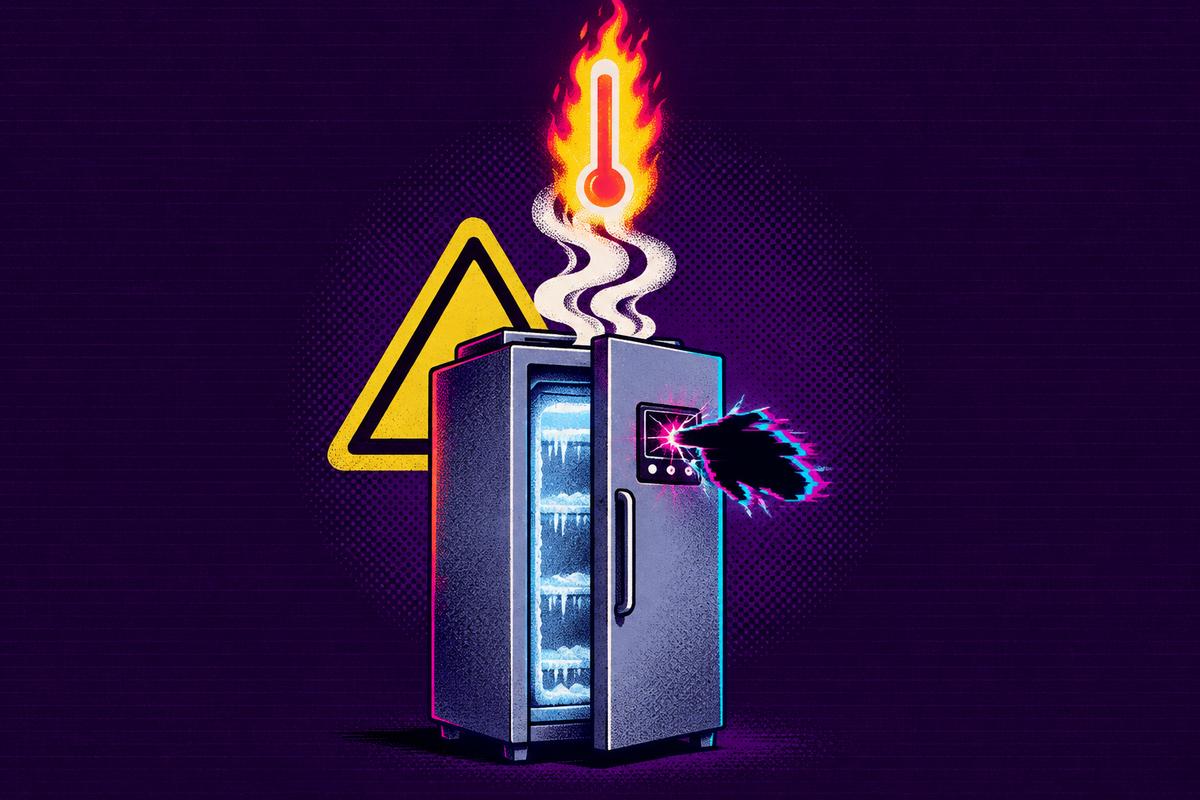
การโจมตีระบบทำความเย็นของซูเปอร์มาร์เก็ตส่งผลกระทบต่อร้านค้าประมาณ 700 แห่งทั่วฝรั่งเศสในสัปดาห์นี้ ทำให้อาหารเสียหายและก่อให้เกิดเพลิงไหม้ทางไฟฟ้าในบางสาขา หลังจากผู้โจมตีปรับอุณหภูมิตู้แช่ให้สูงถึง 50°C (122°F) นักวิจัยด้านความปลอดภัยระบุว่าการป้องกันพื้นฐานสามารถป้องกันการเข้าถึงระบบเหล่านี้ได้
สารบัญ
ประเด็นสำคัญ
- ระบบทำความเย็นใน 6 ประเทศยุโรปได้รับผลกระทบตามรายงาน
- ผู้โจมตีใช้ช่องโหว่ในตัวควบคุมที่เข้าถึงจากระยะไกลได้และมีจุดอ่อนด้านความปลอดภัยที่เป็นที่รู้จัก
- นักวิจัยระบุว่าการติดตั้งแพตช์ การใช้ VPN และการจำกัดการเข้าถึงเป็นมาตรการป้องกัน
ตามรายงานของ Ars Technica ทางการฝรั่งเศสระบุว่าผู้โจมตีได้เจาะระบบตัวควบคุมที่เชื่อมต่ออินเทอร์เน็ต ซึ่งช่างเทคนิคใช้ในการจัดการตู้เย็นและตู้แช่แข็งของซูเปอร์มาร์เก็ตทั้งเครือข่าย ผู้โจมตีเปิดโหมดละลายน้ำแข็ง (defrost) และปล่อยให้ทำงานนานพอที่จะทำให้อาหารเน่าเสีย และในบางกรณีทำให้ระบบไฟฟ้าลุกไหม้
การแฮ็กระบบทำความเย็นของซูเปอร์มาร์เก็ตลุกลามเกินกว่าฝรั่งเศส
ความเสียหายขยายไปยัง สเปน โปรตุเกส โปแลนด์ เยอรมนี และเบลเยียม รวมถึงฝรั่งเศสด้วย สำนักข่าวรอยเตอร์รายงานการกระจายตัวทางภูมิศาสตร์โดยอ้างอิงจากการวิเคราะห์ของ Sekoia Threat Detection and Research ตามรายงานของ Facilities Dive ที่เผยแพร่ซ้ำโดย Yahoo
รายงานเดียวกันระบุว่าแฮ็กเกอร์ได้ล็อกอุปกรณ์ทำความเย็นให้อยู่ในโหมดละลายน้ำแข็งเป็นเวลาหลายชั่วโมง ทำให้ซูเปอร์มาร์เก็ตยุโรปหลายร้อยแห่งต้องทิ้งสินค้าอาหารเมื่อวันที่ 12 ตุลาคม 2026
มีการประเมินว่า หน่วยทำความเย็นประมาณ 150 หน่วยที่ดำเนินการโดย Intermarché ได้รับผลกระทบ รายงานยังระบุอุปกรณ์ในร้านค้าของ Carrefour, Coopérative U และ E Leclerc ด้วย
ในแถลงการณ์ที่โพสต์บน X เมื่อวันที่ 12 ตุลาคม ซีอีโอของ Coopérative U นาย Dominique Schelcher อธิบายว่าการโจมตีอุปกรณ์ที่จำเป็นต่อการเก็บรักษาอาหารสดครั้งนี้ไม่เคยเกิดขึ้นมาก่อนและมีความร้ายแรงอย่างยิ่ง
ตัวควบคุมของ Danfoss, Dixell และ Copeland ถูกโจมตี
รุ่นของตัวควบคุมที่ถูกเจาะระบบตามรายงานเป็นผลิตภัณฑ์ของ Danfoss จากเดนมาร์ก Dixell และบริษัทแม่ในสหรัฐฯ คือ Copeland คำแนะนำด้านความปลอดภัยและงานวิจัยสาธารณะได้อธิบายช่องโหว่ร้ายแรงที่เปิดโอกาสให้ผู้ใช้ระยะไกลได้รับสิทธิ์ระดับผู้ดูแลระบบ
Danfoss ยืนยันว่าระบบควบคุมการทำความเย็น AK-SM800 และ AK-SC355 ของตนมีส่วนเกี่ยวข้อง ตามรายงานของสำนักข่าว Agence France-Presse ที่ Facilities Dive อ้างถึง ผู้ผลิตระบุว่าอุปกรณ์ส่วนใหญ่ที่ได้รับผลกระทบเป็นผลิตภัณฑ์รุ่นเก่าที่ไม่ได้รับการอัปเดตซอฟต์แวร์หรือความปลอดภัยแล้ว
Copeland ยอมรับผ่านอีเมลว่ามีช่องโหว่ “ที่ถูกระบุในรุ่นตัวควบคุมที่ยุติการผลิตและสิ้นสุดอายุการใช้งานแล้ว” และระบุว่ากำลังทำงานร่วมกับลูกค้าเพื่อป้องกันเหตุการณ์ลักษณะเดียวกัน แพตช์สำคัญที่ออกในช่วงหลายเดือนก่อนสำหรับตัวควบคุมของ Copeland/Dixell ได้แก้ไขจุดอ่อนที่เปิดให้เข้าถึงจากระยะไกลเช่นกัน
รุ่นของ Danfoss ใช้โปรโตคอล Modbus ตามเอกสารของผู้ผลิตที่ถูกอ้างถึงในรายงาน Facilities Dive ระบุว่าผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์ได้แสดงความกังวลเกี่ยวกับระบบอาคารอัจฉริยะที่เชื่อมต่ออินเทอร์เน็ตซึ่งพึ่งพาโปรโตคอลที่ออกแบบมาหลายสิบปีก่อนโดยไม่ได้คำนึงถึงความปลอดภัย
รหัสผ่านที่คาดเดาได้และการป้องกันที่ขาดหายเปิดทางให้เข้าถึงระบบ
จุดอ่อนด้านการยืนยันตัวตนที่เป็นที่รู้จักและเฟิร์มแวร์ที่ล้าสมัยทำให้ตัวควบคุมถูกเปิดเผย ร้านค้าที่ได้รับผลกระทบยังมีแนวโน้มว่าจะไม่มี การป้องกันด้วย VPN และการอนุญาต IP (IP allowlisting) ซึ่งใช้จำกัดการเข้าถึงจากระยะไกลให้เฉพาะที่อยู่เครือข่ายที่ได้รับอนุญาต
ตัวควบคุมบางรุ่นของ Danfoss ใช้รหัสผ่านรายวันที่สร้างจากวันที่ โดยอ้างอิงจากเฟิร์มแวร์ที่เผยแพร่สู่สาธารณะ ผู้ที่ตรวจสอบโค้ดดังกล่าวสามารถสร้างข้อมูลยืนยันตัวตนสำหรับอุปกรณ์ที่ยังไม่ได้แพตช์ได้ รหัสผ่านรายวันเดียวกันนี้ใช้ได้กับหลายรุ่นที่ติดตั้งในร้านค้าหลายร้อยหรือหลายพันแห่ง
นักวิจัยของ Team82 จาก Claroty อธิบายกลไก “รหัสประจำวัน (code-of-the-day)” ที่ซ่อนอยู่ซึ่งสามารถข้ามขั้นตอนการยืนยันตัวตนปกติ Claroty ระบุว่าได้แจ้ง Danfoss แล้ว และบริษัทตอบว่ามีการออกเฟิร์มแวร์เวอร์ชันใหม่เพื่อแก้ไขปัญหา
นักวิจัยจาก Pen Test Partners ระบุเมื่อวันที่ 14 ตุลาคมว่าการดูแลสุขอนามัยทางไซเบอร์ (cyber hygiene) ที่เหมาะสมจะสามารถป้องกันการเข้าถึงในเหตุการณ์แฮ็กระบบทำความเย็นของซูเปอร์มาร์เก็ตครั้งนี้ได้ ข้อเสนอแนะของพวกเขารวมถึงการนำตัวควบคุมออกจากอินเทอร์เน็ตสาธารณะ การวางการเข้าถึงระยะไกลไว้หลัง VPN และรายการ IP ที่อนุญาต การเปลี่ยนข้อมูลยืนยันตัวตนที่เป็นที่รู้จักหรือค่าเริ่มต้นจากโรงงาน และการติดตั้งเฟิร์มแวร์เวอร์ชันปัจจุบัน
พวกเขายังเรียกร้องให้อุปกรณ์ของบุคคลที่สามเชื่อมต่อเข้าสู่เครือข่ายของร้านค้าผ่านข้อตกลงที่มีการควบคุมและบันทึกไว้อย่างเป็นทางการ แทนที่จะใช้การเชื่อมต่อแยกต่างหากของผู้รับเหมา หน่วยงานความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ (CISA) ได้ออกคำเตือนที่เกี่ยวข้องในเดือนกุมภาพันธ์
อุปกรณ์รุ่นเก่ากดดันงบประมาณด้านความปลอดภัย
รายงานประเมินว่าความสูญเสียอาจสูงถึงหลายสิบหรือหลายร้อยล้านยูโร และมองเหตุการณ์นี้ว่าเป็นความขัดแย้งระหว่างการเปลี่ยนอุปกรณ์เก่าเพื่อเหตุผลด้านความปลอดภัย กับการคงใช้งานต่อเมื่อการอัปเกรดไม่ให้ผลประหยัดที่จับต้องได้ในทันที
Amir Preminger ประธานเจ้าหน้าที่เทคโนโลยีของ Claroty ให้สัมภาษณ์กับ Facilities Dive ว่าการโจมตีครั้งนี้ควรเป็นสัญญาณเตือนสำหรับบริษัทที่จัดการผลิตภัณฑ์ที่ไวต่ออุณหภูมิ เขาระบุว่าตัวควบคุมอุตสาหกรรมมักถูกสันนิษฐานว่าทำงานอยู่บนเครือข่ายแยกเฉพาะ แม้ว่าหลายตัวจะถูกเปิดเผยต่ออินเทอร์เน็ตสาธารณะโดยตรงก็ตาม
Danfoss บอกกับ AFP ว่าได้แนะนำให้ซูเปอร์มาร์เก็ตอัปเดตเฟิร์มแวร์บนรุ่นที่ได้รับผลกระทบและย้ายการติดตั้งรุ่นเก่าไปยังระบบรุ่นปัจจุบันมาเป็นเวลานานแล้ว
บทความนี้จัดทำขึ้นโดยได้รับความช่วยเหลือจากปัญญาประดิษฐ์และผ่านการตรวจทานโดยทีมกองบรรณาธิการแล้ว