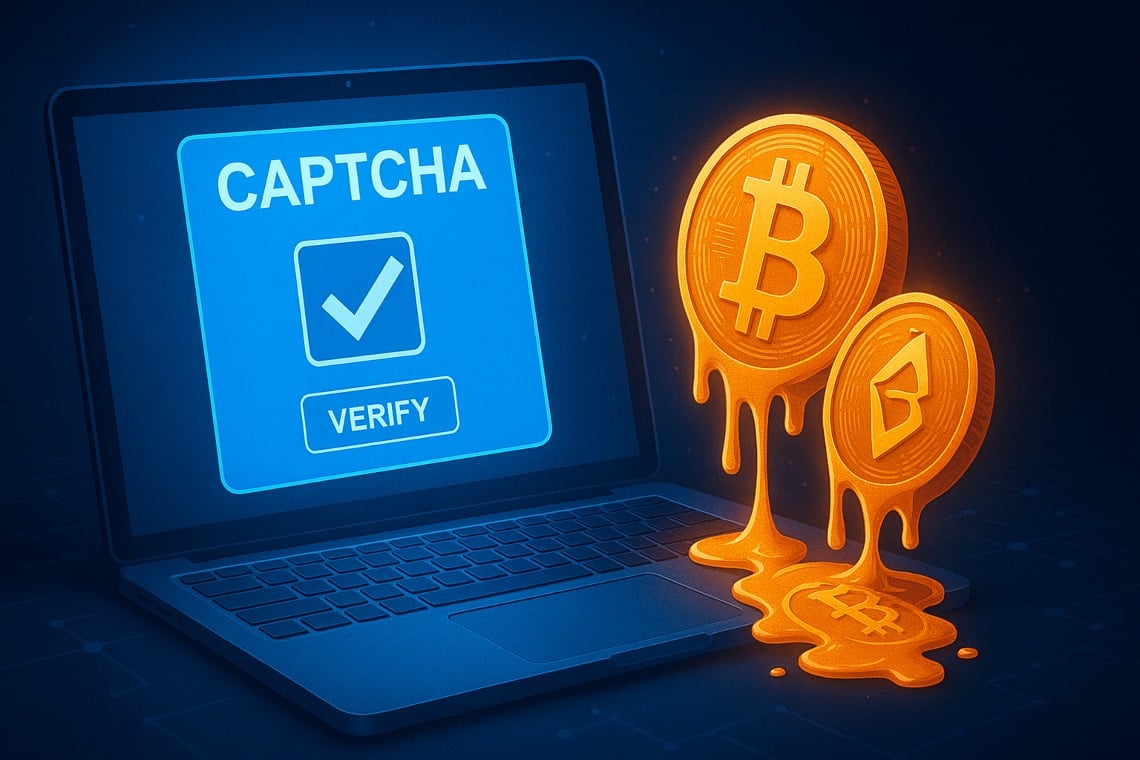
คลื่นของ CAPTCHA ปลอม กำลังหลอกลวงผู้ใช้ให้เรียกใช้ PowerShell บน Windows ซึ่งเป็นการกระตุ้นให้เกิดการโจรกรรม crypto โดย Lumma Stealer ตามการวิเคราะห์ของ DNSFilter มีการบันทึก 23 การโต้ตอบใน 72 ชั่วโมง โดยมี 17% ของผู้เข้าชมที่ทำตามคำแนะนำที่แสดงบนหน้าจอ (DNSFilter) ผลลัพธ์ทันที: กระเป๋าเงิน crypto ถูกล้างและเงินถูกฟอกในเวลาไม่ถึง 3 นาที.
ตามข้อมูลที่รวบรวมโดยทีมตอบสนองต่อเหตุการณ์ที่ได้วิเคราะห์หน้าที่ถูกบล็อกระหว่างวันที่ 14 ถึง 17 สิงหาคม 2025 หน้าต่างการดำเนินการเพื่อป้องกันการโอนเงินครั้งแรกมักจะน้อยกว่า 180 วินาที นักวิเคราะห์ในอุตสาหกรรมยังสังเกตว่าการรณรงค์ที่มีการซ้อนทับที่น่าเชื่อถือมีอัตราการแปลงระหว่าง 12% ถึง 20% ซึ่งสอดคล้องกับ 17% ที่ตรวจพบโดย DNSFilter
- Dato-chiave: 17% di “conversione” all’esecuzione del comando.
- กลยุทธ์: การซ้อนทับการตรวจสอบที่จำลองการตรวจสอบ anti-bot และคำแนะนำในการดำเนินการ PowerShell
- ผลกระทบ: การขโมยข้อมูลประจำตัว, คุกกี้, 2FA และ wallet crypto พร้อมการสร้างรายได้เกือบจะทันที
ตัวอย่างของ falso CAPTCHA ที่กระตุ้นให้มีการตรวจสอบ “ด้วยตนเอง”: สัญญาณเตือนที่ไม่ควรมองข้าม
สารบัญ
วิธีการทำงานของการหลอกลวง: จาก “Non sono un robot” ปลอมไปจนถึงมัลแวร์ในหน่วยความจำ
I CAPTCHA falsi เลียนแบบ “I’m not a robot” แบบคลาสสิก แต่แทนที่จะยืนยันการเข้าถึง กลับผลักดันให้ผู้ใช้ กด Windows+R และวางคำสั่งลงไป ด้วยวิธีนี้จะเริ่ม การดำเนินการ PowerShell ที่ดาวน์โหลดและโหลด DLL ที่เกี่ยวข้องกับ Lumma Stealer เข้าสู่หน่วยความจำ มักใช้เทคนิค fileless เพื่อหลบเลี่ยงแอนตี้ไวรัสแบบดั้งเดิม
มัลแวร์สามารถปิดใช้งานหรือหลีกเลี่ยงการควบคุม runtime เช่น AMSI (Antimalware Scan Interface) เพื่อซ่อน payload ที่โหลดในหน่วยความจำ หนึ่งในแง่มุมที่น่าสนใจคือความรวดเร็วในการรวบรวม: เมื่อมัลแวร์ทำงาน มันจะดึง รหัสผ่านที่บันทึกไว้, คุกกี้, โทเค็นของเซสชัน, รหัส 2FA และ ข้อมูลของกระเป๋าเงินคริปโต.
กรณีที่สังเกตโดย DNSFilter: การซ้อนทับบนเว็บไซต์ที่ถูกต้อง
การแจ้งเตือนเกิดขึ้นเมื่อ ผู้ให้บริการที่จัดการ ตรวจพบ การตรวจสอบซ้อนทับ บนเว็บไซต์ธนาคารยุโรป: แสดงข้อผิดพลาด DNS ปลอมและขอให้มี “การตรวจสอบด้วยตนเอง” ผู้ใช้จึงถูกนำทางให้ดำเนินการ PowerShell เริ่มการดาวน์โหลดและการดำเนินการของ payload ของ Lumma ในสามวันมีการบล็อกหน้าเว็บที่คล้ายกัน 23 หน้า; ควรกล่าวว่า เกือบ 1 ใน 6 ของผู้ใช้ ได้ทำตามขั้นตอนที่เสนอ
ไทม์ไลน์ของการโจรกรรมใน 3 นาที
- Ingresso: l’utente visita un sito legittimo o una pagina clonata; compare un falso CAPTCHA con errore DNS.
- Social engineering: la pagina invita a “convalidare” l’accesso con Windows+R e un comando precompilato.
- Esecuzione: PowerShell ปิดใช้งานการควบคุมเช่น AMSI, โหลด DLL ของ Lumma Stealer และยังคงอยู่ในหน่วยความจำ (fileless).
- การขโมยข้อมูล: มัลแวร์รวบรวม ข้อมูลรับรองเบราว์เซอร์, คุกกี้, 2FA, seed และข้อมูลของ wallet crypto.
- การสร้างรายได้: คีย์ถูกใช้เพื่อโอนเงินบน DEX และ mixer; การฟอกเงินเกิดขึ้นในไม่กี่นาที.
การแพร่กระจาย, สายพันธุ์และโดเมนที่เกี่ยวข้อง
แคมเปญนี้ถูกตรวจพบ ซ้ำๆ ในช่วงแคบๆ โดยมีการเปลี่ยนโดเมนและกราฟิกเพื่อหลีกเลี่ยงการบล็อก ไม่ใช่ทุกเวอร์ชันที่เป็น fileless: บางเวอร์ชันเสนอ ดาวน์โหลดไฟล์ที่สามารถรันได้ โดยปลอมตัวเป็น “verificatore” ในบริบทนี้ โดเมนที่พบในแคมเปญที่คล้ายกันได้แก่ human-verify-7u.pages.dev และ recaptcha-manual.shop.
ทำไมการฟื้นตัวของ crypto ถึงยากนัก
ความเร็ว เป็นอาวุธหลักของการโจมตี เมื่อเงินถูกขโมยไปแล้ว เงินจะถูกย้ายไปยัง DEX และเครื่องมือ อัตโนมัติ ที่ทำให้ธุรกรรมแตกเป็นชิ้นเล็กชิ้นน้อย ด้วยเหตุนี้ ทีม วิเคราะห์ on-chain รายงานว่าการฟอกเงินสามารถเกิดขึ้นได้ในไม่กี่นาทีและทำให้การกู้คืนซับซ้อนอย่างยิ่ง
ตัวชี้วัดทางเทคนิค (per SOC/IT)
- โดเมน/URL ที่เฝ้าดู: human-verify-7u.pages.dev, recaptcha-manual.shop, รูปแบบต่างๆ บนซับโดเมน “human-verify” และ “recaptcha-manual”.
- Tattiche, Tecniche, Procedure (TTP): วิศวกรรมสังคมผ่านการซ้อนทับ; การดำเนินการ PowerShell โดยปิดใช้งาน AMSI; การโหลด DLL ในหน่วยความจำ (fileless); การรวบรวมข้อมูลรับรองจากเบราว์เซอร์และกระเป๋าเงิน.
- สัญญาณความผิดปกติของจุดสิ้นสุด: กระบวนการ powershell.exe ถูกเปิดใช้งานโดย explorer.exe/win+r; กิจกรรมเครือข่ายทันทีหลังการดำเนินการ; การเข้าถึงไดเรกทอรีโปรไฟล์เบราว์เซอร์.
- Pattern pagina: ข้อผิดพลาด DNS ปลอม + คำขอ “ตรวจสอบด้วยตนเอง” ด้วยการกด Windows+R และ “คัดลอก/วาง”
ข้อกฎหมาย: แบ่งปัน IOC อย่างมีความรับผิดชอบ; หลีกเลี่ยงการเผยแพร่ คำสั่ง หรือ payload ที่สามารถดำเนินการได้
คู่มือฉบับย่อ: การป้องกันทันที
- Non วางคำสั่งที่แนะนำจากหน้าเว็บหรือป๊อปอัป.
- ตั้งค่า blocchi DNS และ content filtering สำหรับโดเมนที่น่าสงสัยและหมวดหมู่ของ malvertising.
- จำกัดการดำเนินการของ script PowerShell สำหรับผู้ใช้ที่ไม่ใช่ผู้ดูแลระบบ; เปิดใช้งาน Constrained Language Mode เมื่อเป็นไปได้
- เปิดใช้งานและตรวจสอบ AMSI และโซลูชัน EDR ด้วยกฎบนกระบวนการในหน่วยความจำ
- แยกการใช้ wallet ออกจากเบราว์เซอร์หลัก; ควรใช้ hardware wallet.
- ปิดใช้งาน salvataggio password ในเบราว์เซอร์; ใช้ password manager พร้อมกับ MFA.
- ฝึกอบรมผู้ใช้ด้วยตัวอย่างจริงของ phishing และ fake CAPTCHA บนเว็บไซต์ที่มีความอ่อนไหว
มาตรการตอบโต้สำหรับบริษัท
- การแบ่งส่วน เครือข่ายและการบล็อกในระดับ proxy/DNS สำหรับโดเมนที่ลงทะเบียนใหม่และรูปแบบ “human-verify/recaptcha-manual”.
- Policy clipboard บนอุปกรณ์ที่จัดการ; แจ้งเตือนเมื่อเว็บไซต์กระตุ้นให้เกิดการ คัดลอก/วาง คำสั่ง
- Threat hunting su catene di process injection e su esecuzioni anomale di powershell.exe.
- Playbook di escalation ทันที: การแยกตัวโฮสต์, การเพิกถอนเซสชัน, การหมุนเวียนข้อมูลประจำตัว, การทำให้ token และ cookie เป็นโมฆะ
จำกัดความเสียหายหลังจากการโจรกรรม
- แยกอุปกรณ์ออกทันทีและ เพิกถอนเซสชัน ที่ใช้งานอยู่ในบริการที่สำคัญ
- สร้างใหม่ seed phrase และย้ายเงินไปยัง wallet ที่ปลอดภัยและไม่ถูกบุกรุก
- เปิดใช้งาน MFA บนแอปที่ไม่ขึ้นกับเบราว์เซอร์; หลีกเลี่ยงกลไกที่เกี่ยวข้องกับ cookie หรือเซสชันที่ซิงโครไนซ์
คำถามที่พบบ่อย
วิธีการรู้จัก CAPTCHA ปลอม?
ระวังหน้าที่ขอให้กด Windows+R, คัดลอก/วาง คำสั่ง หรือ ดาวน์โหลด “ตัวตรวจสอบ” หากมีข้อสงสัย ให้ตรวจสอบ URL และปิดหน้า
มันเป็นการโจมตีแบบไม่มีไฟล์เสมอหรือไม่?
ไม่. บางรูปแบบดาวน์โหลด eseguibile แบบดั้งเดิม; อื่น ๆ ทำงานทั้งหมดใน memoria เพื่อลดร่องรอยบนดิสก์.
ข้อมูลใดที่พวกเขาต้องการขโมย?
ข้อมูลประจำตัว ของเบราว์เซอร์, คุกกี้, 2FA, ข้อมูลและคีย์ของ wallet crypto.
แหล่งที่มาและการวิเคราะห์เพิ่มเติม
- https://www.prnewswire.com/news-releases/dnsfilter-research-finds-bad-actors-using-fake-captchas-for-malware-attempts-302529514.html
- https://decrypt.co/335632/how-hackers-are-using-fake-captchas-to-spread-lumma-stealer-malware
- https://cryptonews.com/news/hackers-unleash-devious-malware-that-steals-crypto-wallet-data-via-fake-captchas-report/
- https://www.cloudsek.com/blog/unmasking-the-danger-lumma-stealer-malware-exploits-fake-captcha-pages
- https://learn.microsoft.com/en-us/windows/win32/amsi/antimalware-scan-interface-portal
- https://www.chainalysis.com/blog/2025-crypto-crime-mid-year-update/