ในอินเดีย การละเมิดความปลอดภัยบน CoinDCX เมื่อวันที่ 19 กรกฎาคม นำไปสู่การจับกุมวิศวกรประจำทีมของตนหลังจากการขโมย$44 ล้านในสินทรัพย์ดิจิทัล
สารบัญ
การโจรกรรมมูลค่า 44 ล้านบน CoinDCX เกิดขึ้นได้อย่างไร?
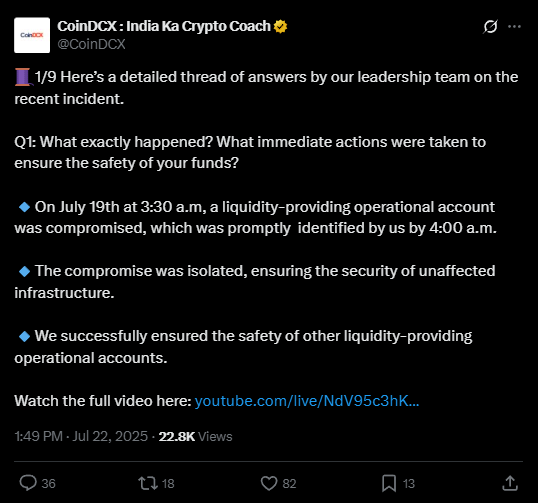
คืนระหว่างวันที่ 18 และ 19 luglio มีการเข้าถึงที่ไม่ได้รับอนุญาตโจมตีระบบของ CoinDCX ผู้ไม่ประสงค์ออกนามได้โอน 1 USDT ไปยังกระเป๋าเงินภายนอก จากนั้นได้ดำเนินการโจมตีจริง: $44 milioni ถูกย้ายไปยังหกกระเป๋าเงินที่แตกต่างกัน แหล่งข่าวภายในยืนยันว่าการโจมตีนี้พัฒนาขึ้นโดยใช้ข้อมูลประจำตัวของ Rahul Agarwal วิศวกรที่ได้รับการว่าจ้างตั้งแต่พฤษภาคม 2023 และได้รับการเลื่อนตำแหน่งเป็น staff engineer ในเดือนเมษายน 2025
การดำเนินการนี้เป็นไปได้ด้วยการติดตั้ง malware บนแล็ปท็อปของบริษัทของ Agarwal ซึ่งซ่อนอยู่ในไฟล์ที่มาจากกิจกรรมการทำงานเสริม CoinDCX ได้สืบสวนและพบว่าพนักงานคนนี้ได้รับการว่าจ้างเป็นฟรีแลนซ์สำหรับลูกค้าส่วนตัวสี่ราย แม้ว่าจะมีนโยบายที่ห้ามการใช้ device ของบริษัทเพื่อวัตถุประสงค์อื่น
Rahul Agarwal คือใครและทำไมตำรวจถึงจับกุมเขา?
Rahul Agarwal, อายุ 30 ปี, ทำงานเป็นวิศวกร DevOps ให้กับ CoinDCX มานานกว่าสองปี โดยมีสำนักงานใหญ่อยู่ที่เบงกาลูรู การเลื่อนตำแหน่งของเขาเป็นวิศวกรระดับ staff เพิ่งเกิดขึ้นไม่นาน แต่ตำรวจได้หยุดเขาในชั่วโมงต่อมาหลังจากกรณีนี้
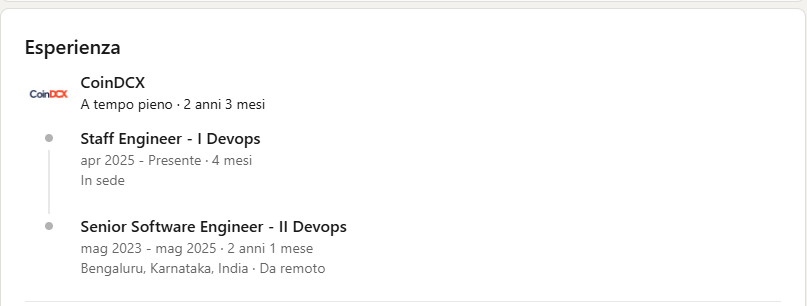
ผู้สอบสวนได้ยึดแล็ปท็อปที่ใช้ในการทำงานของเขาและเริ่มการตรวจค้นทางดิจิทัล Agarwal ปฏิเสธการมีส่วนร่วมโดยตรงใด ๆ ในการโจรกรรม แต่ยอมรับว่าได้ใช้คอมพิวเตอร์ของบริษัทสำหรับกิจกรรมเพิ่มเติม ซึ่งเป็นสิ่งสำคัญสำหรับการประนีประนอมผ่าน social engineering.
CoinDCX, ผ่านทาง CEO, ไม่ได้ยืนยันการจับกุมต่อสาธารณะ แต่ได้ออกแถลงการณ์ที่อธิบายว่าการสืบสวนเกี่ยวกับ การโจมตีทางสังคมที่ซับซ้อน ยังคงดำเนินอยู่และขัดขวางการแถลงข่าวที่เฉพาะเจาะจงมากขึ้น
เกิดอะไรขึ้นในเชิงเทคนิค? ทำไมถึงเป็นกรณีที่ไม่เคยเกิดขึ้นมาก่อน?
ตามที่รวบรวมโดย Neblio Technologies, ผู้ดำเนินการของ CoinDCX, การโจมตีได้ใช้เทคนิค social engineering แบบ “คลาสสิก”: อาชญากรได้โน้มน้าว Agarwal ให้ติดตั้งซอฟต์แวร์ที่เป็นอันตราย อาจจะเป็นการแลกเปลี่ยนกับบริการฟรีแลนซ์ปลอมหรือผ่านทางอีเมลฟิชชิ่ง หลังจากนั้น มัลแวร์ได้ให้การเข้าถึงเต็มรูปแบบไปยังบัญชีเซิร์ฟเวอร์ภายในที่อุทิศให้กับ สภาพคล่องไปยัง exchange อื่น.
ทาง exchange ได้อธิบายว่า ไม่มีเงินทุนของผู้ใช้ ที่ถูกแตะต้อง; การสูญเสียเกี่ยวข้องกับเงินสำรองของบริษัทสำหรับการจัดการสภาพคล่องระหว่าง exchange อย่างไรก็ตาม ความเสียหายด้านชื่อเสียงและจำนวนเงินที่เกี่ยวข้องเป็นการเตือนที่สำคัญว่าแม้แต่ผู้ดำเนินการที่สำคัญก็ยังสามารถถูกแฮ็กได้
ผลกระทบต่อ CoinDCX, ผู้ใช้ และภาคส่วน crypto คืออะไร?
ตามที่ CEO ของ CoinDCX กล่าว วิกฤตนี้เน้นย้ำถึงความเสี่ยงสูงมากของ การโจมตีที่มุ่งเป้าไปที่พนักงาน ซึ่งมักถูกประเมินต่ำเกินไป
“ภัยคุกคามที่ทันสมัยหลายอย่างมุ่งเป้าไปที่วิศวกรและผู้ดูแลระบบ ไม่ใช่แค่โครงสร้างพื้นฐานด้านไอทีที่รวมศูนย์เท่านั้น”
ได้ประกาศว่า การละเมิดไม่ได้ส่งผลกระทบต่อสถานะ crypto ของผู้ใช้ แต่ได้กระทบทรัพยากรที่ใช้ในการจัดการแพลตฟอร์ม (เช่น การแลกเปลี่ยนระหว่าง exchange)
ตาม CoinDCX ผลที่ตามมาจะกว้างขวาง: การทบทวน policy IT ทั้งหมด, การระงับการใช้งานบางฟังก์ชันชั่วคราว และแน่นอนว่าเป็นขั้นตอนของการคืนเครดิตทรัพยากรที่สูญเสียไป หากได้รับการยืนยันว่าเป็นการโจมตีผ่าน malware-social engineering จะถือเป็นกรณีแรกสำหรับระบบนิเวศ crypto ของอินเดียทั้งหมด
CoinDCX พูดว่าอะไรหลังจากการโจรกรรม 44 ล้าน?
La comunicazione ufficiale è oltremodo cauta. Il team di sicurezza dell’exchange ha avviato, in collaborazione con le autorità, audit interni massivi e indagini sulle responsabilità individuali e di processo. L’azienda ha sottolineato che le chiavi private e gli asset degli utenti sono sempre rimasti protetti, benché l’accaduto costringa tutto il settore a “ripensare radicalmente” le strategie di difesa dai rischi umani.
การ สื่อสารอย่างเป็นทางการ นั้นระมัดระวังอย่างยิ่ง ทีมรักษาความปลอดภัยของการแลกเปลี่ยนได้เริ่มต้นการตรวจสอบภายในขนาดใหญ่และการสอบสวนเกี่ยวกับความรับผิดชอบส่วนบุคคลและกระบวนการร่วมกับเจ้าหน้าที่ บริษัทได้เน้นย้ำว่ากุญแจส่วนตัวและสินทรัพย์ของผู้ใช้ยังคงได้รับการปกป้องเสมอ แม้ว่าการเกิดเหตุการณ์นี้จะบังคับให้ทั้งอุตสาหกรรมต้อง “คิดใหม่อย่างรุนแรง” เกี่ยวกับกลยุทธ์การป้องกันจากความเสี่ยงของมนุษย์
ตามที่รายงานโดย CEO:
“การโจมตีมีความซับซ้อนสูงและเป็นไปตามแนวโน้มระหว่างประเทศของการละเมิดที่เกิดจาก social engineering และการจัดการสถานีงานที่ไม่เหมาะสม”
หน่วยงานกำลังดำเนินการอย่างไรและความเสี่ยงในอนาคตคืออะไร?
Bengaluru City police และตัวแทนของ Neblio กำลังวิเคราะห์อุปกรณ์ที่ยึดมาได้ ยังไม่มีการเชื่อมโยงโดยตรงระหว่าง Agarwal และแฮกเกอร์ในขณะนี้ แต่ห่วงโซ่การเข้าถึงที่ถูกละเมิดเกิดจากกิจกรรมที่ไม่ได้รับอนุญาตบนแล็ปท็อปของพนักงาน มีการเปิดรายงานอย่างเป็นทางการสำหรับการโจรกรรมที่รุนแรงและการเข้าถึงระบบคอมพิวเตอร์ของธนาคารโดยไม่ได้รับอนุญาต
ในระดับระบบ กรณีนี้บังคับให้ exchange ต้องทบทวน: การอนุญาต, การติดตาม, นโยบายอุปกรณ์ และนิสัยของทีมของตน โดยให้ความสนใจเป็นพิเศษกับ กิจกรรม freelance, ปลั๊กอิน, ส่วนขยาย และไฟล์ที่แชร์ กับพนักงาน การแจ้งเตือนที่มีผลกระทบต่อ กฎการปฏิบัติตามข้อกำหนด ใหม่ที่รัฐบาลอินเดียร้องขอ
สิ่งที่เกิดขึ้นตอนนี้: ผลกระทบ, แนวโน้ม และความตึงเครียดในโลก crypto
อนาคตของ CoinDCX ยังคงขึ้นอยู่กับผลลัพธ์ของการสอบสวนและโดยเฉพาะอย่างยิ่งผลกระทบด้านชื่อเสียงต่อผู้ใช้ ในระยะสั้น ไม่มีเงินทุนของผู้ใช้ที่ถูกกระทบกระเทือน แต่การลดลงของความเชื่อมั่นอาจนำไปสู่การเคลื่อนไหวของมวลชนไปยังบริการอื่น ๆ ภาค crypto ตอนนี้ต้องเผชิญกับความเสี่ยง “มนุษย์” เป็นเวกเตอร์หลักของการโจมตี กรณีของ CoinDCX เปลี่ยนโฟกัสจากระบบอัตโนมัติไปยังบุคคลและกระบวนการ
จะน่าสนใจที่จะเห็น – และทางการก็รู้ – ว่านโยบายใดที่จะเสริมความแข็งแกร่งให้กับ exchange และบริษัท DeFi หลังจากคลื่นของ social engineering ขนาดใหญ่นี้ ติดตามวิวัฒนาการ ทั้งใน โปรไฟล์ X อย่างเป็นทางการ และในช่องทาง Telegram หลัก ๆ สำหรับการอัปเดตและการวิเคราะห์เชิงลึก