เมื่อวันที่ 16 พฤศจิกายน 2026 แฮ็กเกอร์ได้ใช้ประโยชน์จากช่องโหว่ของซอฟต์แวร์ Optimizely เพื่อทำให้ผู้เยี่ยมชม 178 เว็บไซต์สำคัญเสี่ยงต่อการถูกขโมยคริปโตผ่านมัลแวร์
ผู้โจมตีไม่ได้แฮ็กเว็บไซต์ทีละแห่ง แต่เข้าทางผู้ให้บริการรายเดียวกัน ในบรรดาองค์กรที่ได้รับผลกระทบมี HSBC, Ledger, Salesforce และ BBC
สารบัญ
ประเด็นสำคัญ
- ข้อผิดพลาดในขั้นตอนการลงทะเบียนของ Optimizely เปิดโอกาสให้เปลี่ยนแปลงสคริปต์ของลูกค้าได้
- มัลแวร์เปลี่ยนแปลงที่อยู่กระเป๋าเงินบนเครือข่ายคริปโตเก้ารายการ
- Optimizely ปิดช่องโหว่ดังกล่าว ใช้แพตช์แก้ไข และแจ้งเตือนลูกค้าที่ได้รับผลกระทบแล้ว
ช่องโหว่เดียว กระทบ 178 องค์กร
ช่องโหว่นี้ลุกลามไปยัง 178 องค์กร เพราะโค้ดอันตรายแฝงอยู่ในซอฟต์แวร์ของผู้ให้บริการร่วม ไม่ได้มาจากเซิร์ฟเวอร์ของแต่ละเว็บไซต์ Scott Helme นักวิจัยด้านความปลอดภัยและทีมของเขาพบไฟล์ JavaScript ของ Optimizely ที่ติดเชื้อ 188 ไฟล์ หลังจากตรวจสอบสคริปต์ 1,611 ไฟล์
ซอฟต์แวร์ของ Optimizely ใช้สำหรับทดสอบเลย์เอาต์และข้อความบนหน้าเว็บของบริษัทต่างๆ เมื่อผู้ใช้เปิดหน้าเหล่านี้ เบราว์เซอร์จะรันโค้ดที่ฝังอยู่โดยอัตโนมัติ
องค์กรที่ได้รับผลกระทบครอบคลุมตั้งแต่ภาคการเงิน เทคโนโลยี สื่อ ไปจนถึงอุตสาหกรรมอื่นๆ นอกจาก HSBC, Ledger (ผู้ผลิตฮาร์ดแวร์วอลเล็ต), Salesforce และ BBC แล้ว ยังมี Zoom, GitLab, KLM, Air France, Bitly และ UNICEF USA ที่ถูกกระทบด้วย
จากการศึกษาของ Helme พบว่า 6 องค์กรทำธุรกิจด้านคริปโตหรือเทรดดิ้ง ได้แก่ Ledger, IG Group Holdings Plc, Coinpass ของ OANDA, Interactive Investor, TMS Brokers และ Betashares อีก 32 แห่งเป็นธนาคารและสถาบันการเงิน
ขโมยคริปโตผ่านมัลแวร์และการสกิมข้อมูลบัตร
โค้ดอันตรายค้นหาที่อยู่กระเป๋าคริปโตในหน้าเว็บแล้วแทนที่ด้วยที่อยู่ที่ผู้โจมตีควบคุม เป้าหมายรวมถึง Bitcoin, Ethereum, Solana, Tron และเครือข่ายอื่นอีกห้าเครือข่าย
ที่อยู่ถูกเปลี่ยนทั้งในช่องกรอกฟอร์มและในข้อความที่คัดลอกไปยังคลิปบอร์ดของผู้เยี่ยมชม ใครที่นำที่อยู่ที่ถูกแทนที่ไปวางในวอลเล็ตแล้วอนุมัติการโอน ก็จะส่งเงินไปให้ผู้โจมตี
การขโมยคริปโตผ่าน มัลแวร์ รูปแบบนี้ไม่จำเป็นต้องเข้าถึงวอลเล็ตของเหยื่อโดยตรง แต่เปลี่ยนปลายทางก่อนที่ทรานแซกชันจะถูกส่งออกไป
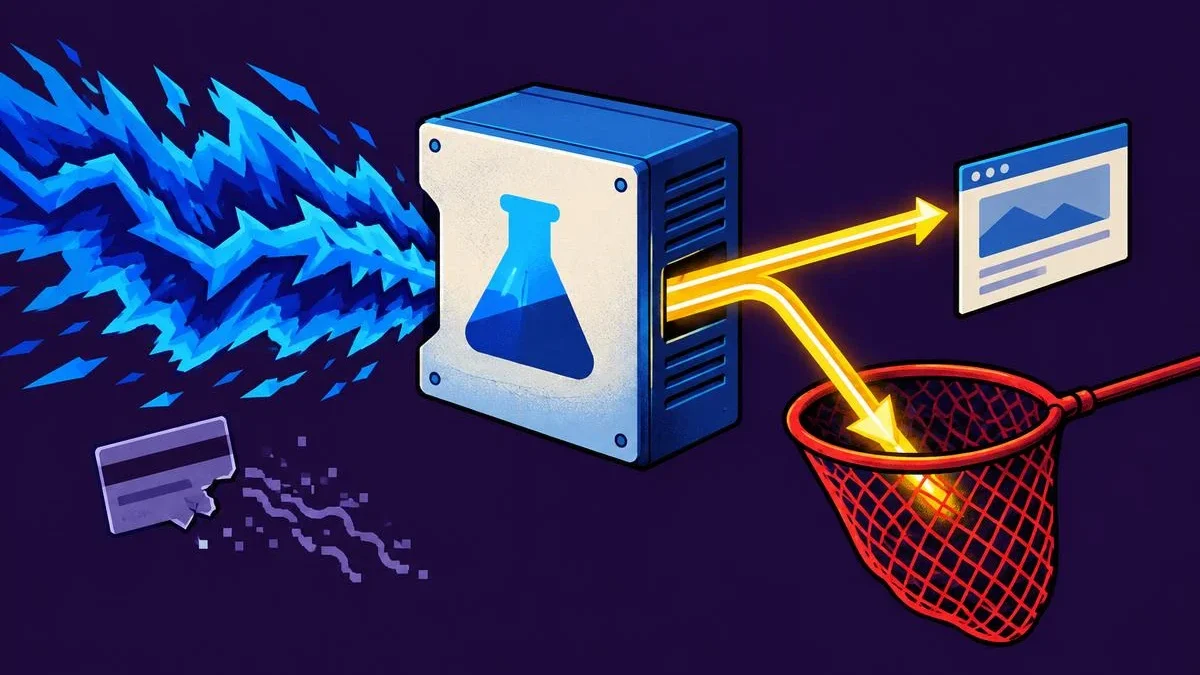
สคริปต์ยังดักจับหมายเลขบัตรชำระเงิน วันหมดอายุ และรหัสความปลอดภัยที่กรอกบนหน้าเว็บ นอกจากนี้ยังสามารถเก็บคุกกี้ ที่อยู่เว็บ และสกรีนช็อต และปล่อยเอ็กซ์พลอยต์โจมตี iPhone และ iPad รุ่นเก่าได้ Helme ระบุเพย์โหลดรองว่าเป็นชุดเอ็กซ์พลอยต์ Coruna และ DarkSword
JavaScript ที่ถูกฉีดเข้าไปจะโหลดสคริปต์อันตรายตัวเพิ่มเติมชื่อ track.js ในบางเวอร์ชันที่อยู่ของมันถูกเข้ารหัสไว้ Helme ยังพบตัวแปรที่มีเพย์โหลดฝังในตัว ซึ่งสามารถทำงานได้แม้สคริปต์ระยะไกลถูกบล็อก
Optimizely ปิดช่องโหว่ในขั้นตอนการลงทะเบียน
Optimizely อธิบายว่า บุคคลที่ไม่ได้รับอนุญาตได้ใช้ช่องโหว่ในโฟลว์การลงทะเบียนบัญชี Experimentation เพื่อฝัง JavaScript อันตรายลงในโปรเจ็กต์ของลูกค้า จุดเข้าระดับผู้ให้บริการนี้เปิดทางให้โค้ดไปถึงเว็บไซต์ได้ โดยไม่ต้องบุกรุกเข้าไปในเซิร์ฟเวอร์ของแต่ละเว็บไซต์
บริษัทได้ปิดเส้นทางที่มีช่องโหว่ ใช้แพตช์แก้ไข และลบโค้ดที่ถูกฉีดออก จากนั้นปิดเซสชันที่ใช้งานอยู่ ยกเลิกโทเคน รีเซ็ตการเข้าถึงบัญชีที่ได้รับผลกระทบ และบล็อกการกระจายโค้ดผ่าน Cloudflare ลูกค้าทั้งหมดที่เกี่ยวข้องได้รับการแจ้งเตือนแล้ว
การตรวจสอบของ Helme แสดงให้เห็นว่ากำลังมีการทำความสะอาดระบบ ณ เวลา 21:52 UTC ของวันที่ 16 พฤศจิกายน ยังมีเพียงหนึ่งในสคริปต์ที่ถูกเจาะ 188 ไฟล์ที่ยังมีโค้ดอันตรายหลงเหลืออยู่
Salesforce ระบุว่ากำลังตรวจสอบการเปลี่ยนแปลงต่างๆ และเพื่อความปลอดภัย กำลังตรวจให้แน่ใจว่าสคริปต์ของ Optimizely ถูกปิดการใช้งานบนระบบพรีวิวและโปรดักชัน
วอลเล็ตที่ได้รับผลกระทบและบริบทด้านความปลอดภัย
ภายในค่ำวันที่ 16 พฤศจิกายน วอลเล็ตที่เชื่อมโยงกับการโจมตีได้รับเงินรวมประมาณ 7,040 ดอลลาร์ ส่วนใหญ่เป็น Bitcoin ตามข้อมูลของ Report URI ตัวเลขนี้ยังไม่ใช่ความสูญเสียที่ยืนยันแล้ว การสอบสวนของ Helme พบว่าวอลเล็ตบางใบมีธุรกรรมก่อนเกิดเหตุโจมตี
เหตุการณ์นี้ดูเหมือนไม่ได้เกิดขึ้นโดดเดี่ยว Hudson Rock ผู้ติดตามมัลแวร์ประเภท infostealer พบโค้ดที่คล้ายกันในบริการเว็บอื่นอีกสามแห่ง โดยการโจมตีระลอกแรกเริ่มเมื่อวันที่ 13 พฤศจิกายน สำหรับกรณี Optimizely การฉีดโค้ดครั้งแรกที่ Helme พบเกิดขึ้นในช่วงเช้ามืดของวันที่ 16 พฤศจิกายน
บริษัทที่วิเคราะห์เหตุโจมตีไม่ได้เชื่อมโยงมันเข้ากับเครื่องมือปัญญาประดิษฐ์ Optimizely ระบุสาเหตุว่าเกิดจากช่องโหว่ในขั้นตอนการลงทะเบียน
เหตุการณ์นี้เกิดขึ้นหลังจากหลายเดือนของความกังวลเกี่ยวกับการโจมตีที่มี AI ช่วยเหลือ Anthropic เปิดตัว Claude Mythos Preview ให้เฉพาะกลุ่มองค์กรที่เชื่อถือได้เท่านั้น ด้วยเหตุผลด้านความสามารถในการค้นหาช่องโหว่ในซอฟต์แวร์ เมื่อวันที่ 16 พฤศจิกายน ทีม threat intelligence ของ Google รายงานว่าจำนวนช่องโหว่ที่ถูกเปิดเผยต่อเดือนเพิ่มขึ้นเกือบเท่าตัวระหว่างเดือนมกราคมถึงกรกฎาคม
เนื้อหานี้จัดทำขึ้นโดยมีการใช้ปัญญาประดิษฐ์ร่วมกับการตรวจทานจากบรรณาธิการมนุษย์